OpenCode bị hack, lộ API key OpenAI và Anthropic: cần làm gì ngay?
Rạng sáng 18/10/2026 theo giờ Việt Nam, OpenCode, agent lập trình AI mã nguồn mở do công ty Anomaly phát triển, xác nhận trên X rằng hệ thống của họ bị xâm nhập. Theo email gửi người dùng, kẻ tấn công đã vào được "một hệ thống cũ đang trong quá trình ngừng hoạt động", và API key của OpenAI, Anthropic cùng các nhà cung cấp khác lưu trên OpenCode Console có thể đã bị lộ. OpenCode gắn sự cố với "một cuộc tấn công distillation quy mô lớn", ảnh hưởng tới 1,4% người dùng Console.
Tin OpenCode bị hack lan nhanh vì kho mã trên GitHub có khoảng 216.000 sao, trang chủ dự án nói hơn 16 triệu lập trình viên dùng mỗi tháng. Bài đăng của OpenCode trên X vượt 2,6 triệu lượt xem, chủ đề trên Hacker News đạt hơn 940 điểm.
Chuyện gì đã xảy ra
Dấu hiệu đầu tiên đến từ người dùng. Khoảng 20h36 tối 17/10 (giờ Việt Nam), lập trình viên Colin Parsons hỏi OpenCode trên X rằng họ có bị hack không, vì hai key OpenAI và Anthropic anh chỉ dùng trong OpenCode bị tiêu tổng cộng hơn 400 USD qua đêm. Khoảng hai giờ sau, Matt Johansen, người sáng lập bản tin bảo mật Vulnerable U, đăng ảnh chụp email cảnh báo có tiêu đề "Action Required: Potential provider key breach" mà người dùng chia sẻ trước đó trên Reddit.
Lúc 0h56 ngày 18/10 giờ Việt Nam (17:56 UTC ngày 17/10), OpenCode mới chính thức lên tiếng, rồi sửa bài 12 phút sau để thêm ý: ai không nhận email thì không bị ảnh hưởng, nhóm bị ảnh hưởng là "một phần người dùng đã liên kết nhà cung cấp bên ngoài". Hãng nói sự cố vẫn đang diễn ra, đang phối hợp với Anthropic, OpenAI, Google. Tới sáng 19/10, trang trạng thái của OpenCode vẫn không ghi nhận sự cố.
Ai bị ảnh hưởng: Console khác OpenCode chạy trên máy
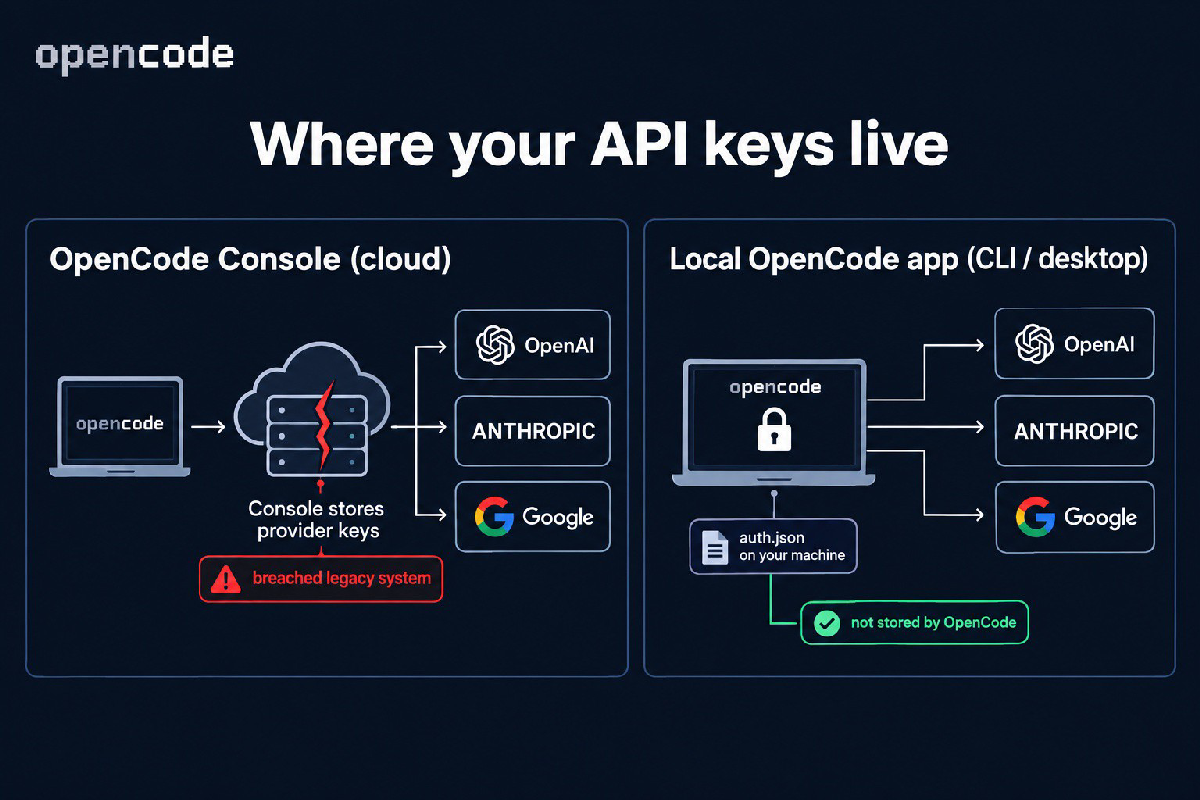
OpenCode có hai phần: agent mã nguồn mở chạy trong terminal, trình soạn thảo code hoặc ứng dụng desktop, và OpenCode Console, dịch vụ web có thu phí để các nhóm dùng chung model, đặt ngân sách và kết nối tài khoản nhà cung cấp của riêng mình (BYOK, bring your own key).
Theo tài liệu chính thức, Console lưu key bạn kết nối và chuyển tiếp yêu cầu qua cổng (gateway) của mình, để thành viên dùng model mà không cần thấy key. Tiện cho làm việc nhóm, nhưng cũng đặt key gốc của khách hàng ngay trong tầm với nếu hệ thống bị xâm nhập.
Còn khi dùng OpenCode trên máy với lệnh /connect, key được lưu cục bộ trong file ~/.local/share/opencode/auth.json (bản v2 chuyển sang file SQLite opencode.db cùng thư mục). Dax Raad, một trong những người xây dựng OpenCode tại Anomaly, nhấn mạnh sự cố nằm ở Console, "không phải bản thân OpenCode", và key dùng trên máy "không bao giờ đến chỗ chúng tôi". Nhưng nếu bạn từng dán cùng một key vào cả Console lẫn máy mình, key đó vẫn phải coi là đã lộ.
Thiệt hại: nhiều con số, chưa con số nào được kiểm chứng
OpenCode chưa công bố 1,4% là bao nhiêu tài khoản, bao nhiêu key bị lộ hay tổng thiệt hại. Các con số đang lan truyền đều do người dùng tự báo:
Colin Parsons: 281 USD trên OpenAI và 168 USD trên Anthropic sau một đêm.
Preston Zeller nói mất 1.700 USD, một người khác báo bị tính 700 USD.
Theo Notebookcheck, một người trên Reddit báo 400 USD phát sinh ở Anthropic, người khác nói phí Google lên khoảng 200 euro và dự án bị tạm khóa.
Nhà phát triển Tony Dinh viết anh "mất 1.700 USD", may là đã đặt giới hạn chi tiêu.
The Latent và On The Wire đều nói không thể tự xác minh các khoản này.
Về phía nhà cung cấp, Lydia Hallie thuộc nhóm Claude Code của Anthropic cho biết Anthropic đã thu hồi các key Claude API mà họ tin là bị ảnh hưởng. Evan Otero, thuộc nhóm Google AI Studio và Gemini API, nói Google đã chặn các key Gemini bị lộ. CTDO chưa thấy tuyên bố công khai nào từ OpenAI. Dax Raad trả lời một số người dùng rằng việc hoàn tiền "đang được tiến hành", nhưng OpenCode chưa công bố chính sách hoàn tiền chính thức.
"Distillation attack" là gì, vì sao key bị trộm lại có giá
Distillation (chưng cất mô hình) vốn là kỹ thuật huấn luyện hợp pháp: dùng câu trả lời của model lớn để dạy model nhỏ bắt chước. Nó thành "tấn công" khi ai đó gửi hàng triệu yêu cầu tới model của OpenAI, Anthropic hay Google mà không được phép, gom câu trả lời và chuỗi suy luận để huấn luyện model riêng.
Báo cáo tình báo mối đe dọa tháng 9/2026 của Anthropic viết rằng distillation trái phép "thường dựa vào gian lận", với mạng lưới tài khoản giả lập bằng thẻ tín dụng, thông tin đăng nhập và API key bị đánh cắp, kể cả key "của các công ty hoặc cá nhân hợp pháp". Anthropic nói đã phá các chiến dịch từ bảy phòng lab ở Trung Quốc, riêng chiến dịch quy cho Alibaba có hơn 151 triệu lượt trao đổi với Claude từ tháng 5 đến tháng 7/2026.
Key của khách hàng thật vì thế có giá: nó gắn với tài khoản đã xác minh, lưu lượng trông hợp lệ, hóa đơn thì người khác trả. Tuy vậy, OpenCode chưa giải thích vụ xâm nhập liên quan thế nào tới distillation, và chưa ai công khai nhận diện kẻ tấn công. Nhà nghiên cứu Nathan Lambert nhận xét "có gì đó rất lạ" khi một vụ đánh cắp key bị gộp vào khái niệm này.
Ngày 18/10, Dean Ball, phụ trách mảng strategic futures tại OpenAI, viết trên X rằng distillation vốn là một phần lý do các model Trung Quốc bám sát Mỹ về điểm benchmark, và sau khi vào OpenAI, anh nhận ra nó có lẽ đóng vai trò lớn hơn anh từng nghĩ. Đây là quan điểm cá nhân, không phải số liệu đo đạc.
Cần làm gì ngay bây giờ
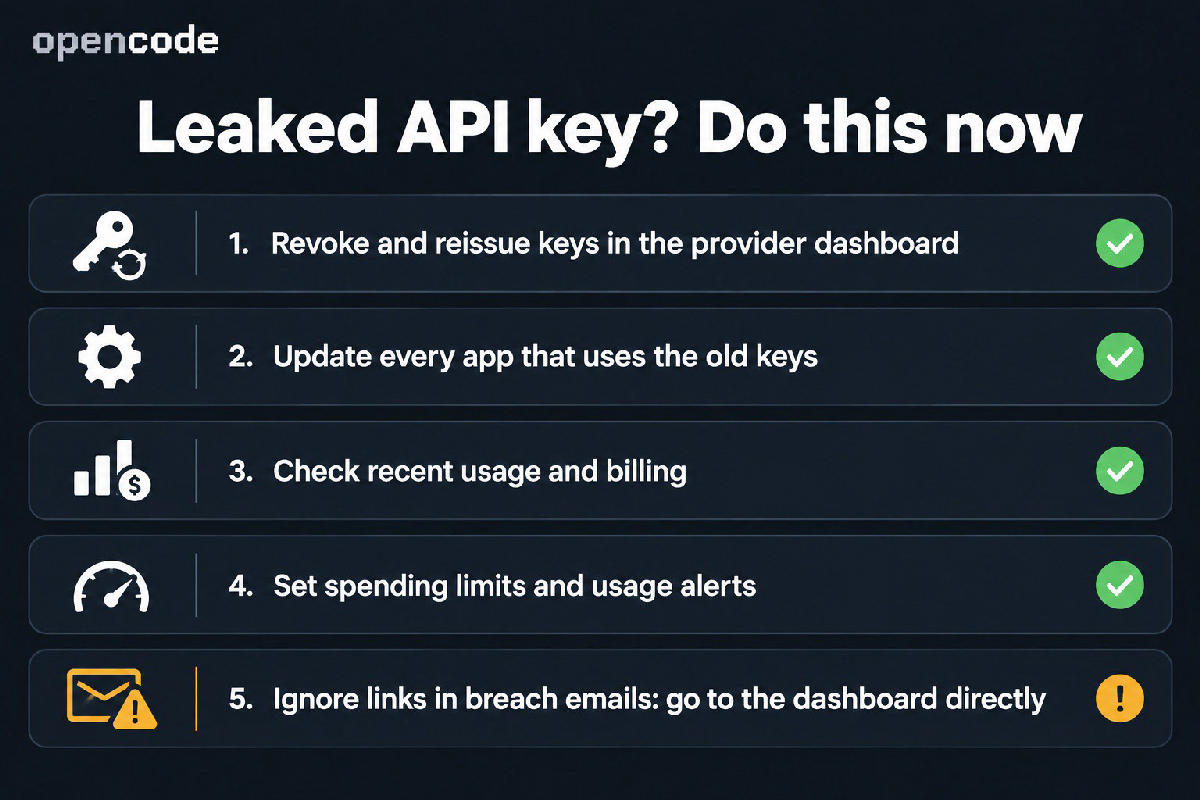
Nếu từng lưu key OpenAI, Anthropic, Google hay nhà cung cấp nào khác trong OpenCode Console, kể cả khi chưa nhận email, hãy làm theo thứ tự:
Thu hồi và tạo key mới trên trang quản trị của nhà cung cấp. Chỉ xóa key trong Console là không đủ, vì ai đã chép key vẫn gọi thẳng tới nhà cung cấp được.
Cập nhật mọi nơi dùng key cũ: CI/CD, file .env, ứng dụng nội bộ, rồi thử gọi API bằng key cũ để chắc nó đã bị từ chối.
Kiểm tra usage và hóa đơn từ ngày 16/10. Báo cáo của Console chỉ ghi yêu cầu đi qua Console, key bị dùng trực tiếp chỉ hiện ở phía nhà cung cấp.
Đặt giới hạn chi tiêu và cảnh báo sử dụng cho từng tài khoản, từng project để hóa đơn không phình to.
Không bấm link trong email báo sự cố. Tự gõ địa chỉ trang quản trị, vì email báo lộ dữ liệu là mồi phishing quen thuộc.
Bài học về BYOK và nền tảng agent giữ key hộ
Vụ này cho thấy chỉ cần một hệ thống cũ đáng lẽ đã tắt vẫn giữ key là đủ gây họa. Mỗi dịch vụ lưu key gốc của bạn là thêm một chỗ có thể rò rỉ.
Với các nhóm đang gắn agent AI vào tài khoản trả tiền theo lượt, nên áp dụng: mỗi công cụ, mỗi dự án một key riêng với hạn mức riêng; biết ai sở hữu từng key; ưu tiên OAuth hoặc thông tin xác thực ngắn hạn thay vì dán key dài hạn vào hệ thống của công ty khác. Dax Raad viết rằng kẻ tấn công đã "không ngừng" nhắm vào hệ thống của OpenCode suốt 48 giờ. Giữ key hộ khách hàng đồng nghĩa với trở thành mục tiêu thường trực.
Những câu hỏi lớn vẫn bỏ ngỏ: kẻ tấn công vào bằng đường nào, key được lưu và mã hóa ra sao, truy cập kéo dài bao lâu, và ai chịu các khoản phí đã phát sinh.
Nguồn
- Dax Raad trên X: sự cố nằm ở OpenCode Console, không phải OpenCode
- Lydia Hallie (Anthropic) trên X: đã thu hồi key Claude API bị ảnh hưởng
- Colin Parsons trên X: key OpenAI và Anthropic bị dùng qua đêm
- Dean W. Ball trên X: vai trò của distillation với các model Trung Quốc
- The Latent: OpenCode says breach tied to distillation attack exposed users' AI provider keys
- On The Wire: OpenCode says a breach hit 1.4% of its Console users
- Notebookcheck: OpenCode hacked, users urged to revoke their API keys
- Startup Fortune: OpenCode breach exposes stored OpenAI and Anthropic keys
- Cyera: OpenCode Breach: What Happened and How to Rotate Exposed AI API Keys
- Anomity: OpenCode Console Breach - Exposed AI Provider Keys and How to Rotate Them
- Safeguard: OpenCode Console Breach: Rotate Your OpenAI, Anthropic and Google Keys
Nội dung bị khóa
Tác giả đã khóa nội dung này. Hãy mở khóa để xem tiếp.
Đánh giá 1-5 sao để mở khóa:
Bài viết liên quan
→ Xem tất cả
DeepSeek V4.1 Flash 1017: code ngang Opus 5, chỉ 0,2 USD mỗi tác vụ
46 min read
Tesla Roadster mới biết bay, 0-60 mph dưới 1 giây, sản xuất 2028
41 min read
Meta Muse Spark Open: model mở 816B chạy trên hai Mac Studio
46 min read
Thảo luận
0 ý kiếnĐăng nhập để tham gia thảo luận cùng cộng đồng ctdohub.
Đăng nhập →Chưa có ý kiến
Hãy là người đầu tiên chia sẻ góc nhìn của bạn.