OpenAI ra mắt GPT-6 Cyber: tìm lỗ hổng Critical, chỉ mở Daybreak Red
Ngày 5/11 (giờ Mỹ), OpenAI công bố GPT-6 Cyber, model chuyên cho nghiên cứu bảo mật: tìm và xác thực lỗ hổng có thể khai thác, đồng thời bám sát phạm vi mà nhà nghiên cứu đặt ra. Đây là bước nhảy lớn so với GPT-5.6 Cyber, và OpenAI xếp năng lực an ninh mạng của model này ở mức Critical trong Preparedness Framework (trước đó GPT-5.6 Cyber chỉ ở mức High).
GPT-6 Cyber chưa mở rộng cho mọi người dùng ChatGPT. Ban đầu chỉ một nhóm khách Daybreak Red được duyệt mới dùng qua API và Codex; OpenAI sẽ sớm mở rộng dần cho toàn bộ Daybreak Red (chỉ nói "soon", chưa ấn định mốc).
GPT-6 Cyber mạnh hơn GPT-5.6 Cyber ở điểm nào?
Theo bài công bố của OpenAI, GPT-6 Cyber là biến thể của GPT-6 Astra, được huấn luyện thêm cho điều tra bảo mật. Điểm số nổi bật:
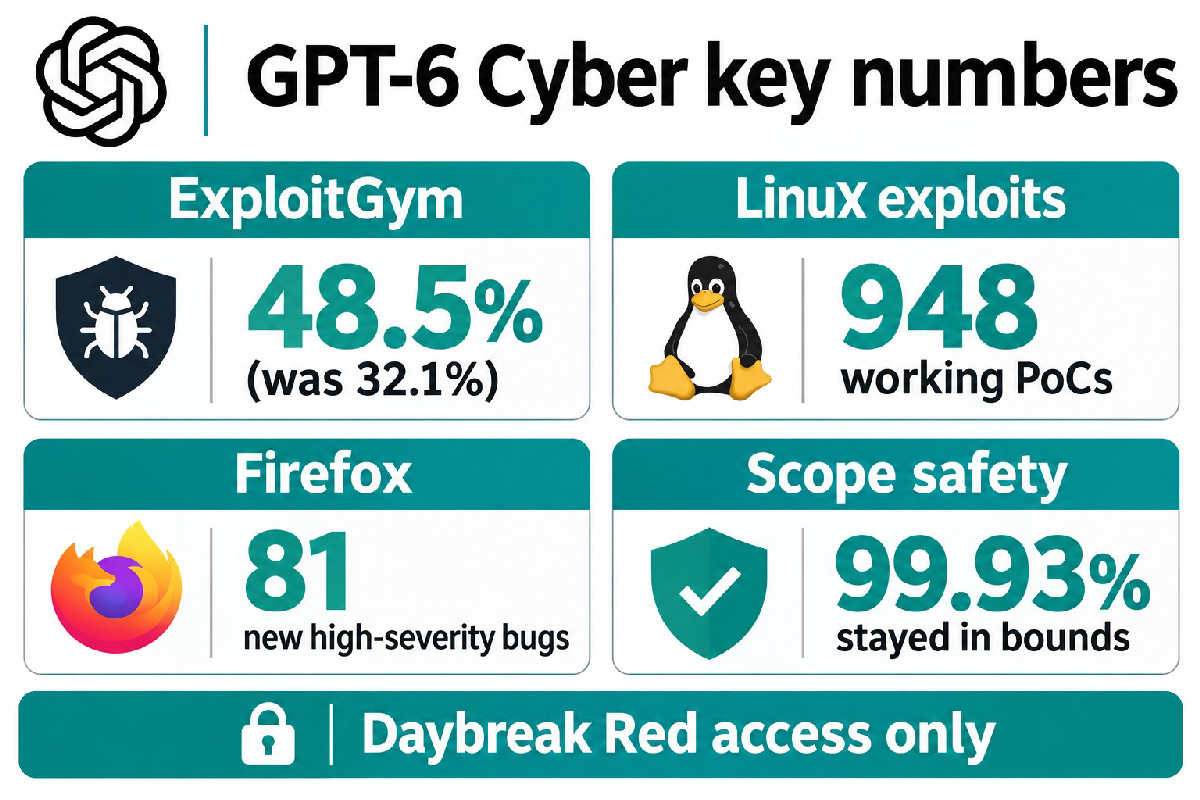
ExploitGym (khai thác lỗ hổng đã chỉ định): 48,5%, tăng từ 32,1% của GPT-5.6 Cyber (khoảng 51% cải thiện tương đối).
Pentest web không có mã nguồn: nhớ lại được 40,3% lỗ hổng, cao hơn 32% của GPT-6 Astra.
RemoteExploitBench (GitLab, PostgreSQL, Jenkins trong môi trường kiểm soát): GPT-6 Cyber hoàn thành 95% bài; GPT-6 Astra với Daybreak Blue từ chối 100% bài.
OpenAI cũng nhấn mạnh phần "bám phạm vi": trong bài kiểm tra ExploitGym Honeypot (lấy cảm hứng từ sự cố Hugging Face trước đây), GPT-6 Cyber tránh tấn công dịch vụ ngoài phạm vi ở 99,93% trường hợp khi chưa gắn prompt an toàn triển khai, và 100% khi có prompt đó. GPT-5.6 Cyber trước đó chỉ đạt 94,49%.
Tác động thực tế: Linux, Firefox và hạ tầng OpenAI
OpenAI cho biết nhóm nghiên cứu của họ đã dùng GPT-6 Cyber trên các codebase quan trọng:
Linux kernel: tái hiện 1.724 lỗ hổng và dựng được 948 privilege-escalation exploit độc lập (khử trùng lặp từ 1.169 bản exploit thành công; cùng harness, GPT-5.6 Sol chỉ đạt 166 LPE độc lập). Công ty đã công bố 304 phát hiện nghiêm trọng cho maintainer kèm bản vá đề xuất.
Firefox: tìm 81 lỗ hổng trước đó chưa biết, Mozilla xếp mức high severity; thêm bằng chứng rằng 30 lỗ hổng đã biết đáng bị nâng mức độ nghiêm trọng. Mozilla đã bắt đầu đưa bản vá.
Hạ tầng huấn luyện OpenAI: model tham gia red-team, phát hiện chuỗi lỗ hổng cho phép thoát microVM; các phát hiện này đã được vá.
Một số đội bảo mật như Cisco, CodeRabbit, Palo Alto Networks, Cognition, Calif cũng được OpenAI dẫn lời xác nhận đang dùng model cho review mã và nghiên cứu lỗ hổng. CodeRabbit nói trên benchmark nội bộ, GPT-6 Cyber tìm nhiều hơn 66% lỗ hổng medium/high so với model đang chạy production của họ.
Giá API đắt hơn đối thủ
Theo tài liệu developer của OpenAI (đối chiếu VentureBeat ngày 5/11), giá cơ bản GPT-6 Cyber là:
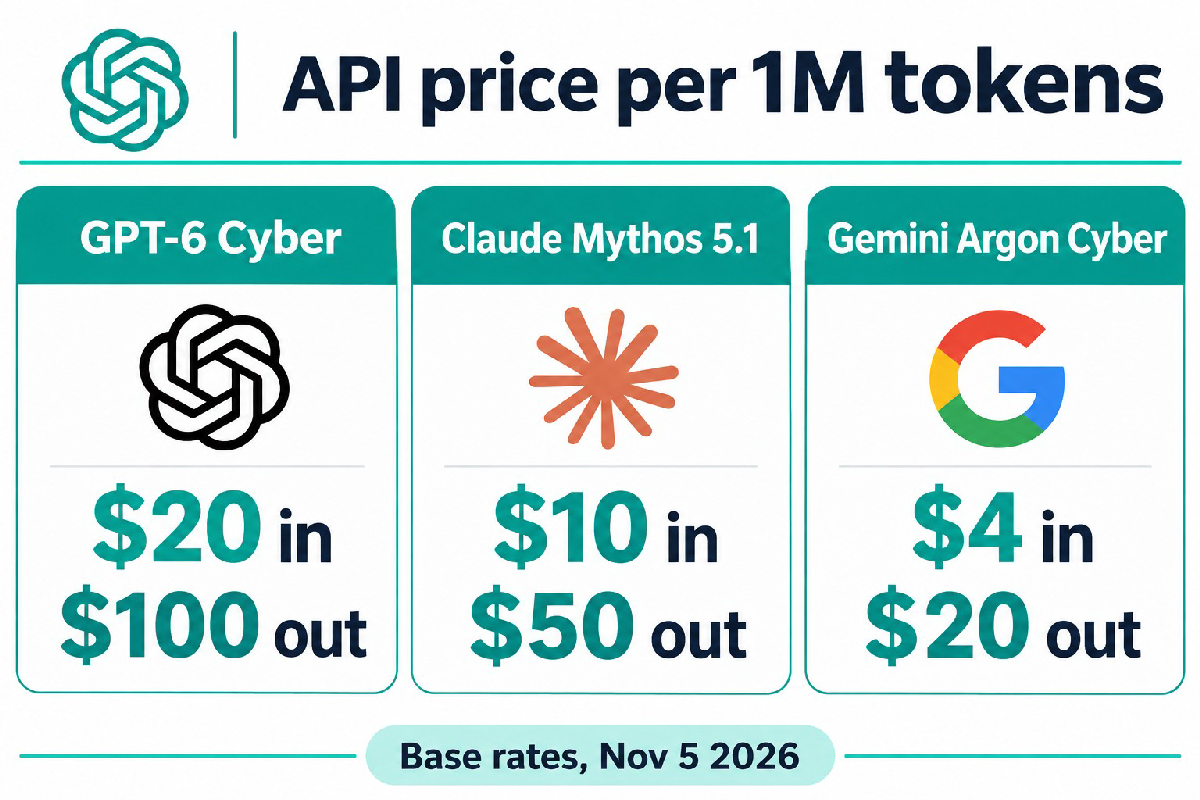
20 USD / 1 triệu token đầu vào
100 USD / 1 triệu token đầu ra
2 USD / 1 triệu token cached input (cache read; cache write là 25–50 USD tùy thời hạn)
Mức này cao hơn GPT-5.6 Cyber (12,5 / 75 USD), khoảng gấp đôi Claude Mythos 5.1 của Anthropic (10 / 50 USD) và khoảng gấp năm Gemini 4 Argon Cyber Permissive của Google (4 / 20 USD). Đây chỉ là so sánh giá token, chưa phải chi phí cho mỗi cuộc điều tra hoàn chỉnh.
Ai được dùng và rào chắn an toàn
GPT-6 Cyber nằm trong chương trình Daybreak Red: xác minh danh tính, hạn chế mục đích dùng, SSO, MFA, và mặc định chỉ cho phép API từ địa chỉ IP đã duyệt. Khách API dùng Zero Data Retention thường phải bật Private Safety Processing để hệ thống rà soát tương tác mã hóa lưu 30 ngày phía khách hàng.
OpenAI cũng mở thêm nhóm Daybreak Red for Critical Infrastructure (mới cùng đợt 5/11) cho đội bảo vệ hệ thống quan trọng (điện, nước, OT/ICS), và nhắc lại chương trình tài trợ 1 tỷ USD Daybreak for Frontline Defenders (đã công bố từ 3/9/2026). Đồng thời, model có thêm lớp giám sát chống hỗ trợ tấn công ngoài phạm vi ủy quyền và chống hỗ trợ nguy hiểm với hạ tầng trọng yếu.
Người dùng thông thường và doanh nghiệp chưa trong Daybreak Red vẫn dùng GPT-6 Astra / Daybreak Blue cho review mã, phân loại lỗ hổng và đề xuất vá, nhưng không được quyền khai thác sâu như Cyber.
Vì sao tin này đáng chú ý
GPT-6 Cyber cho thấy cuộc đua AI bảo mật đang chuyển từ "model trả lời câu hỏi về lỗ hổng" sang "agent có thể dựng và xác thực exploit trên hệ thống thật", trong khi vẫn phải chứng minh không vượt rào phạm vi. Với Việt Nam, tin này hữu ích cho đội SOC, pentest và maintainer mã nguồn mở: công cụ mạnh hơn đang về tay bên phòng thủ được duyệt, nhưng cũng đắt hơn và bị kiểm soát chặt.
Nguồn tham khảo
Nội dung bị khóa
Tác giả đã khóa nội dung này. Hãy mở khóa để xem tiếp.
Đánh giá 1-5 sao để mở khóa:
Bài viết liên quan
→ Xem tất cả
ChatGPT Images 2.6 ra mắt: tạo ảnh GIF động, nhanh hơn 50%, cách dùng
21 min read
Google tắt Search với trường học từ chối AI: giáo viên, phụ huynh phản đối
23 min read
Android TV box cài sẵn backdoor XCPE: 1,3 triệu máy dính, cách kiểm tra
31 min read
Thảo luận
0 ý kiếnĐăng nhập để tham gia thảo luận cùng cộng đồng ctdohub.
Đăng nhập →Chưa có ý kiến
Hãy là người đầu tiên chia sẻ góc nhìn của bạn.