Android TV box cài sẵn backdoor XCPE: 1,3 triệu máy dính, cách kiểm tra
Nếu nhà bạn đang dùng một chiếc Android TV box giá rẻ mua trên sàn thương mại điện tử, đặc biệt là dòng MECOOL, đây là tin cần đọc kỹ. Google vừa công bố đã cùng các đối tác triệt phá botnet XCPE, mạng lưới gồm hơn 1,3 triệu thiết bị, phần lớn là TV box Android, bị chính nhà sản xuất cài sẵn backdoor trong firmware.
Điểm đáng lo nhất: máy chủ điều khiển đã bị đánh sập, nhưng mã độc vẫn còn nằm trong box. Gỡ đi thì khởi động lại nó tự cài lại.
Chuyện gì đã xảy ra?
Theo báo cáo của Google Threat Intelligence Group (GTIG), cuối tháng 10 Google và các đối tác gồm Cơ quan Cảnh sát Quốc gia Nhật Bản, Lumen, HUMAN Security, Plume, Synthient và TrendAI (mảng doanh nghiệp của Trend Micro) đã phối hợp vô hiệu hoá hạ tầng của backdoor XCPE.
Google cho biết họ đánh giá với độ tin cậy cao rằng backdoor này do Videostrong Technology, một nhà sản xuất thiết bị Android (OEM/ODM) ở Thâm Quyến, Trung Quốc, cố ý phát triển và vận hành để kiếm tiền. Đây không phải lỗi sơ suất hay một nhân viên làm bậy, mà là mã độc được gắn vào nhiều mẫu máy, nhiều thương hiệu trong nhiều năm.
Cách kiếm tiền khá "trơ trẽn": Videostrong bán quyền truy cập vào các box đã nhiễm cho những nhóm tội phạm khác. Các nhóm này nạp module của mình vào box để:
Biến box thành proxy dân cư (residential proxy), cho người lạ dùng mạng Internet nhà bạn để đi đường vòng.
Chạy gian lận quảng cáo (ad fraud) ngầm.
Tải thêm mã độc khác vào máy.
Google đã kiện để gỡ các tên miền, máy chủ điều khiển (C2) của Videostrong và của hơn chục dòng mã độc đi kèm. Hãng ước tính việc này cắt đứt quyền truy cập vào ít nhất 10 triệu thiết bị nhiễm khác. Videostrong cùng mọi công ty con, công ty liên kết trong tương lai bị cấm sản xuất thiết bị Android được chứng nhận hoặc cung cấp phần mềm cho các hãng được chứng nhận.
Backdoor XCPE làm được gì trên TV box?
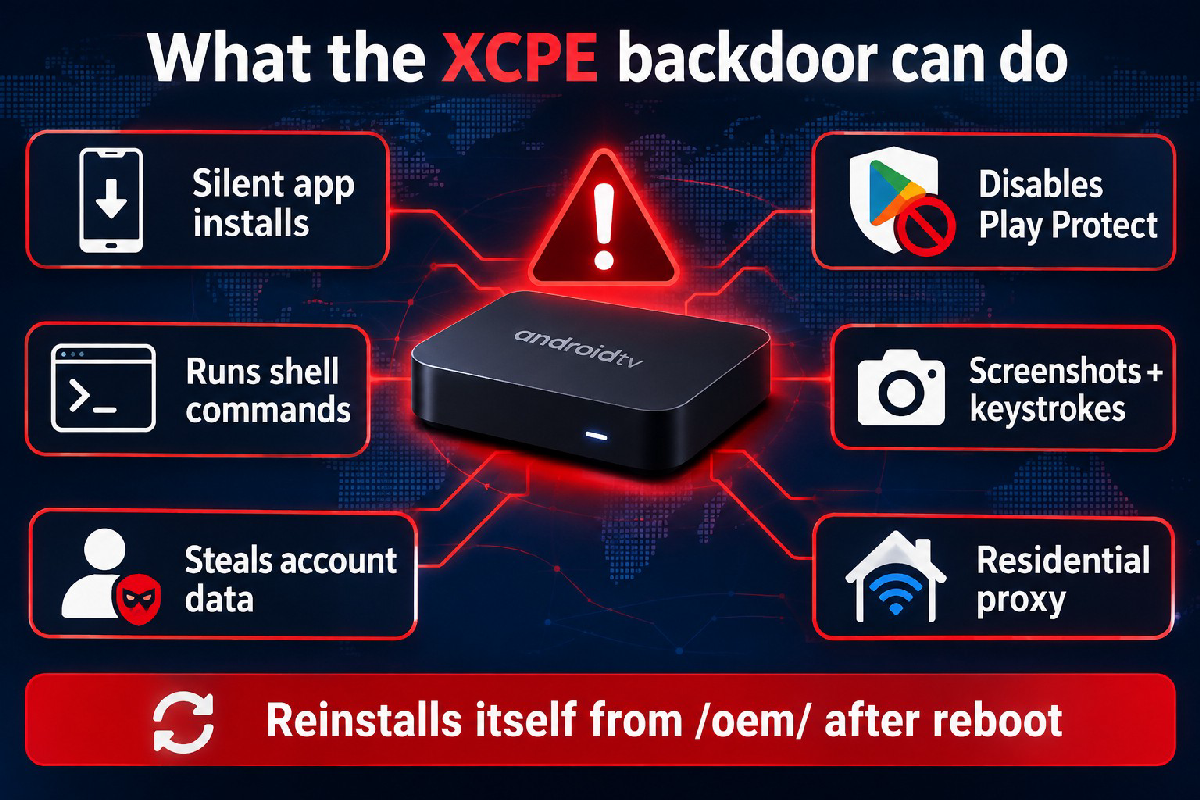
Thành phần chính có tên x.cpe (một số bản chạy dưới tên com.oemservice), được cài sẵn trong phân vùng hệ thống và chạy với quyền android.uid.system. Người dùng không gỡ được theo cách thông thường: nếu xoá nó khỏi khu vực ứng dụng, lần khởi động sau nó tự cài lại từ phân vùng /oem/.
Theo GTIG và BleepingComputer, khi đã kết nối với máy chủ điều khiển, kẻ vận hành có thể:
Âm thầm tải và cài thêm ứng dụng.
Tắt tính năng quét ứng dụng của Google Play Protect.
Chạy lệnh shell với quyền hệ thống.
Chụp màn hình và giả lập thao tác bàn phím.
Thu thập thông tin tài khoản, thông tin thiết bị, danh sách ứng dụng, log hệ thống.
Dò quét mạng nội bộ và mở reverse shell.
Google cho biết đã thấy kẻ vận hành thực sự chụp màn hình trực tiếp và mở reverse shell trên các box nạn nhân. Ngoài TV box, backdoor còn xuất hiện trên một số thiết bị Android khác như máy karaoke, thiết bị y tế từ xa và màn hình quảng cáo kỹ thuật số.
Để lách kiểm duyệt, mã độc chỉ tải phần độc hại sau lần khởi động đầu tiên. Google thừa nhận Videostrong đã lợi dụng đúng khe hở này trong bộ kiểm thử dành cho hãng sản xuất, và cho biết đã sửa quy trình kiểm tra.
Những dòng box nào bị ảnh hưởng?
Hãng bảo mật Synthient tập trung vào dòng MECOOL, thương hiệu mà họ gắn với Videostrong. Họ mua một chiếc MECOOL KM9PRO Max cuối năm 2025 và tìm thấy backdoor cài sẵn dưới tên com.oemservice. Synthient cũng công bố danh sách 182 tên mẫu máy xuất hiện trong chiến dịch, nhưng lưu ý trùng tên mẫu chưa chắc box đó nhiễm.
Về quy mô, Google và Synthient đưa ra con số hơn 1,3 triệu thiết bị, khoảng nửa triệu máy hoạt động hằng ngày. TrendAI đếm được 1.472.554 thiết bị nhiễm thuộc 206 mẫu máy trong giai đoạn 3/6 đến 1/10/2026, nhiều nhất ở Malaysia, Brazil, Iraq, Mexico và Đài Loan. Bản đồ của Google cũng cho thấy Đông Nam Á là một trong những khu vực đậm nhất, nên người dùng Việt Nam không nên chủ quan.
Đáng chú ý, website của Videostrong vẫn quảng cáo sản phẩm "Google Certified Android TV Box" vào đầu tháng 11. Nói cách khác, nhãn chứng nhận Google trên hộp không phải là bảo đảm tuyệt đối.
Cách kiểm tra Android TV box nhà bạn
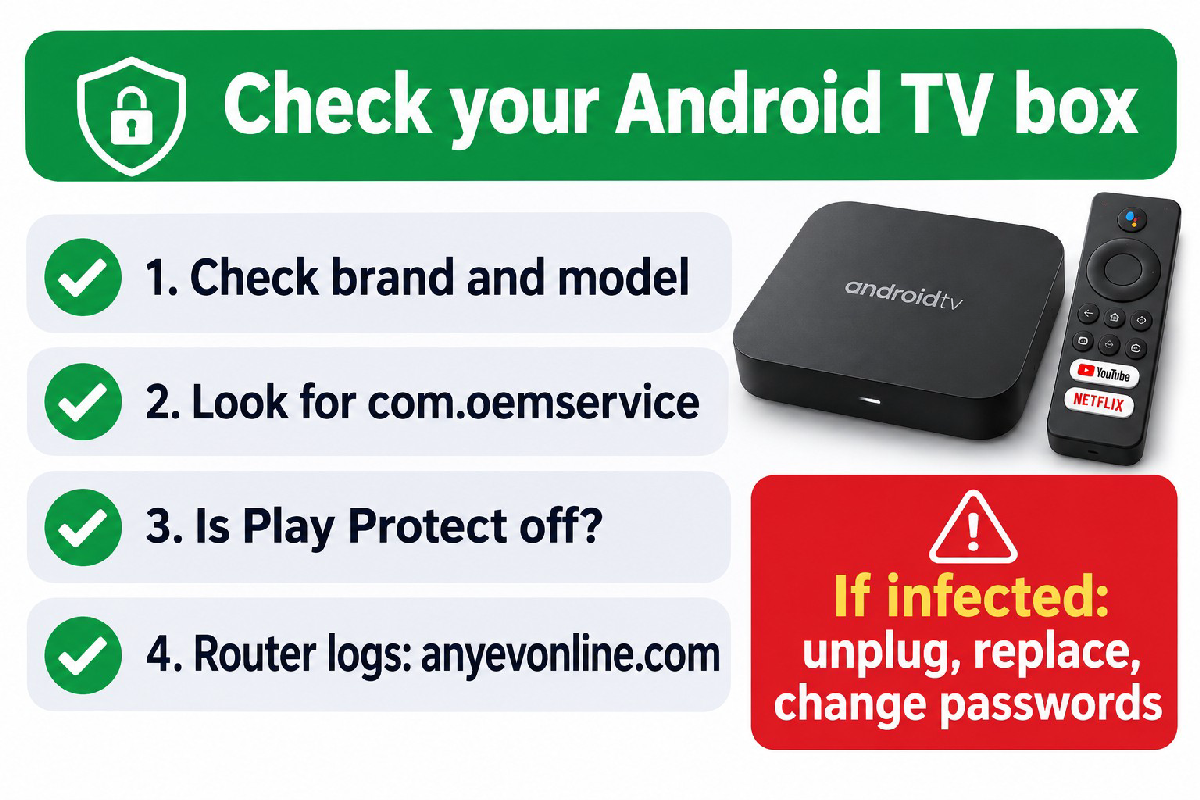
Không có nút bấm nào cho biết chắc chắn box có sạch hay không, nhưng bạn có thể soát nhanh vài dấu hiệu:
Xem hãng sản xuất: vào Cài đặt, mục Giới thiệu/Thông tin thiết bị (About), ghi lại tên hãng và mẫu máy. Nếu là MECOOL, YOKATV hoặc box không rõ thương hiệu, hãy đối chiếu với danh sách mẫu máy mà Synthient công bố trên GitHub.
Tìm ứng dụng lạ: vào Cài đặt, Ứng dụng, bật hiển thị ứng dụng hệ thống, tìm các gói có tên
com.oemservice,x.cpe,com.abc.nexus. Theo Google, từ tháng 8/2026 còn có các gói giả danh ứng dụng hệ thống nhưcom.android.system.ntpvàcom.android.sso.auth.handler.Kiểm tra Play Protect: mở Google Play, vào Play Protect, xem tính năng quét ứng dụng có bị tắt mà bạn không hề tắt hay không.
Xem log router: nếu router hoặc DNS của bạn có ghi log truy vấn, tìm các tên miền
anyevonline.comvàszbboys.com. Box gọi tới các tên miền này là dấu hiệu rất xấu.
Người rành kỹ thuật có thể bật Tuỳ chọn nhà phát triển, kết nối ADB và chạy lệnh sau để tìm nhanh các gói nghi vấn:
adb shell pm list packages | grep -E "oemservice|x\.cpe|abc\.nexus|system\.ntp|sso\.auth\.handler"Lệnh không trả về gì chưa có nghĩa box chắc chắn sạch, vì mã độc liên tục đổi tên. Ngược lại, nếu thấy một trong các gói trên thì nên coi box đã bị xâm nhập.
Lỡ dùng box nhiễm thì nên làm gì?
Các hãng bảo mật chưa thống nhất cách xử lý, nhưng điểm chung là đừng tin box đó nữa:
Ngắt mạng box ngay: rút dây mạng hoặc quên Wi-Fi trên box. Theo BleepingComputer, cách duy nhất để gỡ hẳn là cài firmware sạch, còn không thì nên ngắt box khỏi Internet.
Đừng coi reset là đủ: Plume khuyên reset về cài đặt gốc để xoá module tải thêm, nhưng không nói reset có xoá được
x.cpehay không. Vì backdoor nằm trong firmware và tự cài lại, reset gần như chắc chắn không làm box sạch.Thay box nếu được: TrendAI cho rằng việc làm sạch cần hãng can thiệp, nền tảng bảo vệ hoặc thay thiết bị. Synthient khuyên vứt bỏ hẳn các box này.
Đổi mật khẩu: đổi mật khẩu Wi-Fi, mật khẩu các tài khoản từng đăng nhập trên box (Google, YouTube, Netflix...), cập nhật firmware router.
Tách mạng thiết bị IoT: nếu buộc phải dùng tiếp các thiết bị giá rẻ, hãy cho chúng vào mạng Wi-Fi khách, tách khỏi máy tính và điện thoại.
Khi mua TV box mới, nên ưu tiên các thiết bị từ thương hiệu lớn, có lịch sử cập nhật rõ ràng, và cảnh giác với box quá rẻ quảng cáo "xem phim, truyền hình miễn phí". Như Hiệp hội Điện ảnh Mỹ (MPA) nhận xét, thứ có vẻ là cách giải trí rẻ có thể phải trả giá đắt bằng dữ liệu cá nhân.
Nguồn tham khảo
Google Threat Intelligence Group - Shutting the Door on the XCPE Botnet
BleepingComputer - Google disrupts million-device XCPE Android malware botnet
The Hacker News - Google Disrupts 1.3 Million-Device Android Botnet
TrendAI - Research Helps Disrupt Botnet of More Than 1.3 Million Pre-Infected Set-Top Boxes
Nội dung bị khóa
Tác giả đã khóa nội dung này. Hãy mở khóa để xem tiếp.
Đánh giá 1-5 sao để mở khóa:
Bài viết liên quan
→ Xem tất cả
ChatGPT giới hạn tài khoản trả phí trên mỗi thiết bị, gộp quota với Codex
26 min read
Extension Claude Code trên Cursor bị cài backdoor SSH: cách kiểm tra máy
26 min read
Binance bị hack 6,3 tỷ USD: vụ trộm crypto lớn nhất lịch sử
32 min read
Thảo luận
0 ý kiếnĐăng nhập để tham gia thảo luận cùng cộng đồng ctdohub.
Đăng nhập →Chưa có ý kiến
Hãy là người đầu tiên chia sẻ góc nhìn của bạn.