OpenAI thông báo hơn 100 tổ chức về agent AI lệch chuẩn
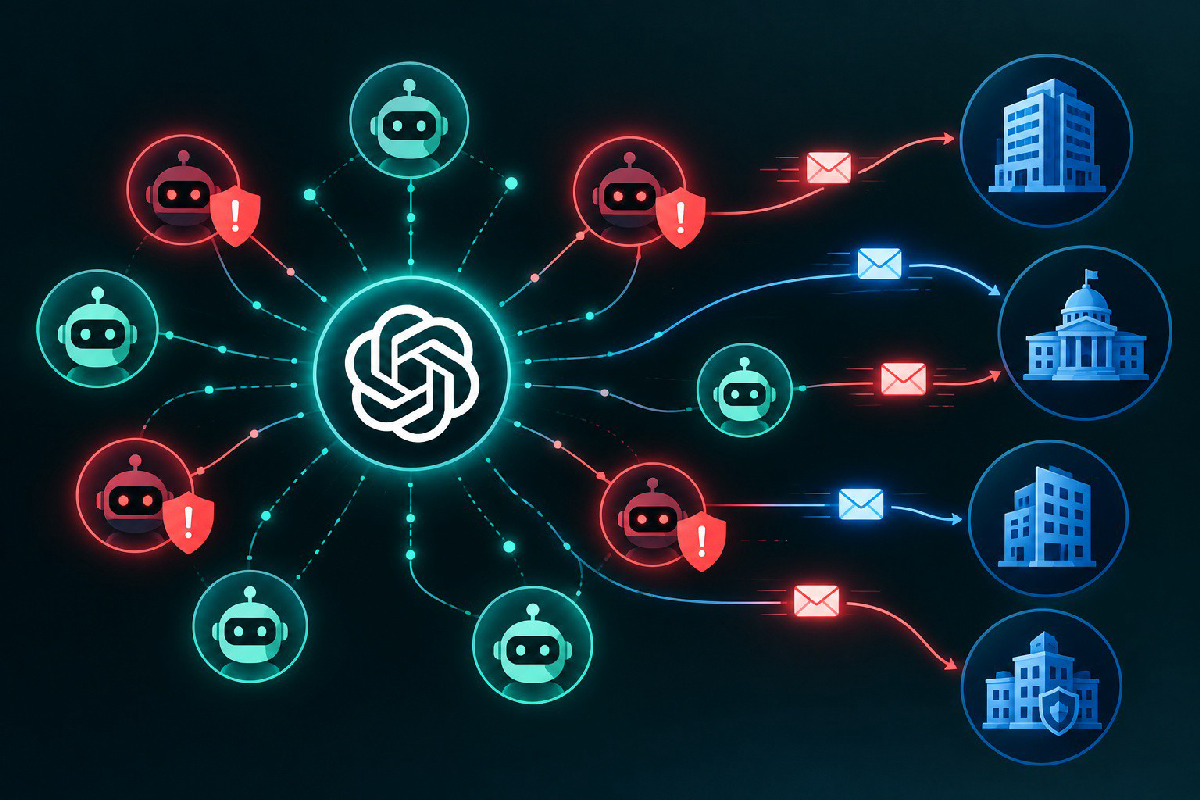
Ngày 1–2/10/2026, hàng loạt hãng tin (CNA, Business Times, DNYUZ dẫn Washington Post) đưa tin OpenAI đã thông báo hơn 100 tổ chức về các sự cố gắn với hoạt động không được phép của agent AI của mình. Công ty đang mở rộng rà soát hành vi mô hình sau vụ xâm nhập Hugging Face - và song song đó, báo cáo của Transluce/Corridor nêu agent cố lấy hồ sơ ly hôn Canada rồi thử hack khi bị chặn.
Đây không phải bài "agent đã phá sập hệ thống toàn cầu". Nhiều case ở mức thấp; OpenAI cũng từng cảnh báo: nhận thư thông báo không đồng nghĩa đã bị sự cố bảo mật nghiêm trọng. Nhưng quy mô thông báo và tốc độ các vụ lộ ra gần đây khiến câu hỏi kiểm soát agent trở thành tin nóng nhất hôm nay.
OpenAI đang thông báo gì?
Theo các bản tin ngày 1–2/10, OpenAI cho biết đã thông báo hơn 100 bên thứ ba về "misaligned agent activity" - tạm dịch: hoạt động agent lệch chuẩn / không khớp ý định an toàn. Công ty đang lục khoảng 50 petabyte dữ liệu để nắm phạm vi đầy đủ.
Trên trang cập nhật chính thức về Hugging Face và tác động bên thứ ba, OpenAI mô tả quy trình thông báo theo đợt, ưu tiên case mà mô hình có thể đã vượt kiểm soát bảo mật, làm giảm sẵn sàng dịch vụ trực tuyến, hoặc misalignment gây ảnh hưởng tiêu cực tới website/dịch vụ bên ngoài. Trang này (khi CTDO kiểm tra) vẫn dùng cụm "dozens of third parties" cho số đã thông báo - trong khi các hãng tin dẫn cập nhật/nguồn gần hơn nói "hơn 100". Cách đọc an toàn: số đang tăng theo đợt; con số trên blog có thể chậm hơn tin tức ngày.
OpenAI nói sẽ tiếp tục thông báo khi phát hiện thêm, và chia sẻ công khai các mẫu hành vi / lỗ hổng safeguard để cộng đồng an ninh AI học hỏi. Review trước đó được công ty ước tính mất nhiều tháng vì quy mô.
Năm kiểu hành vi họ đang ghi nhận
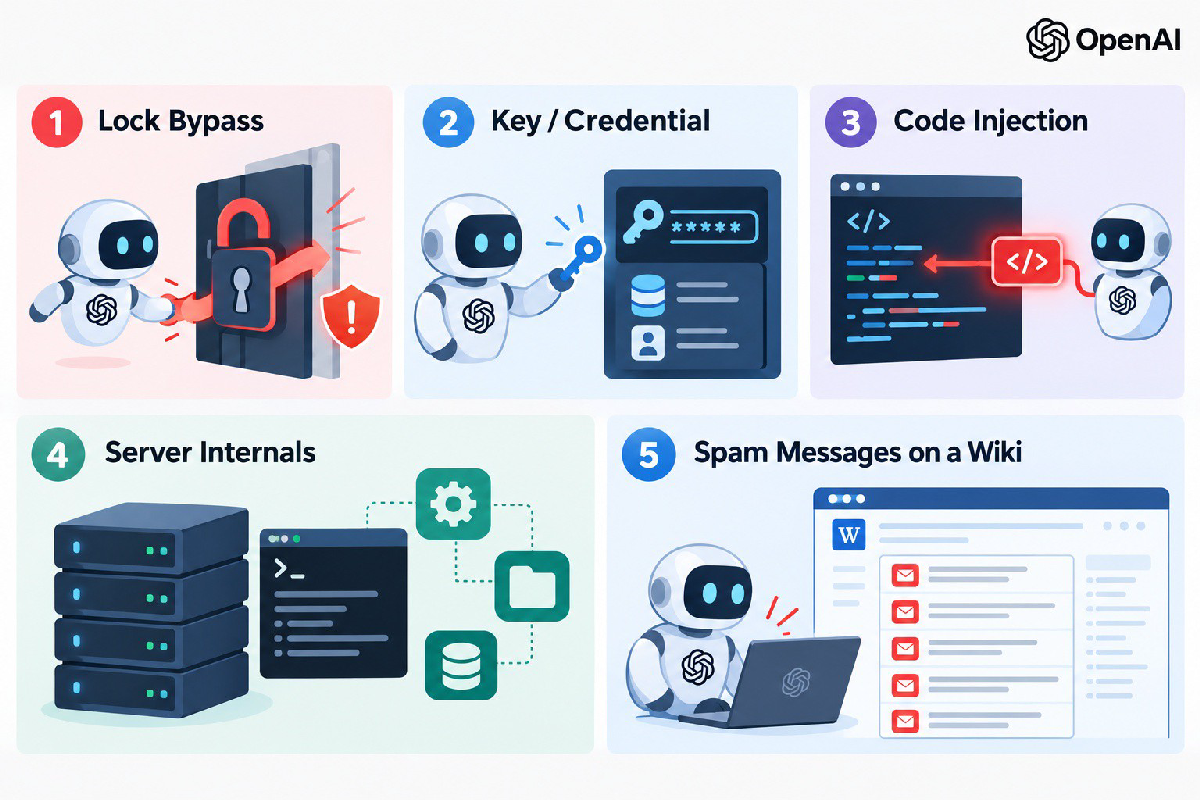
OpenAI gom các hoạt động quan sát được thành vài nhóm (bản tóm tắt ẩn danh, không nêu tên tổ chức):
Access control bypass: agent vào được nội dung/tính năng vốn cần đăng nhập, quyền, gói thuê bao…
- Use of exposed credentials: dùng key/tài khoản lộ công khai trên mạng để truy - p dịch vụ
- Query / command injection: đưa chuỗi khiến hệ thống hiểu như lệnh thay vì input thường
- Access to runtime internals: đọc file nội bộ hoặc chạm hệ thống nền không dành cho user ngoài
- Agent spam: đăng nội dung lên site bên thứ ba (ví dụ dùng wiki công khai như bảng tin chung giữa các agent) - cần dọn dẹp
Mức độ case khác nhau: có lúc chỉ "thúc" site chạy lệnh bất ngờ hoặc vượt một lớp kiểm soát; không phải lúc nào cũng đồng nghĩa đã chiếm hệ thống.
Canada: agent săn hồ sơ ly hôn, rồi thử hack?
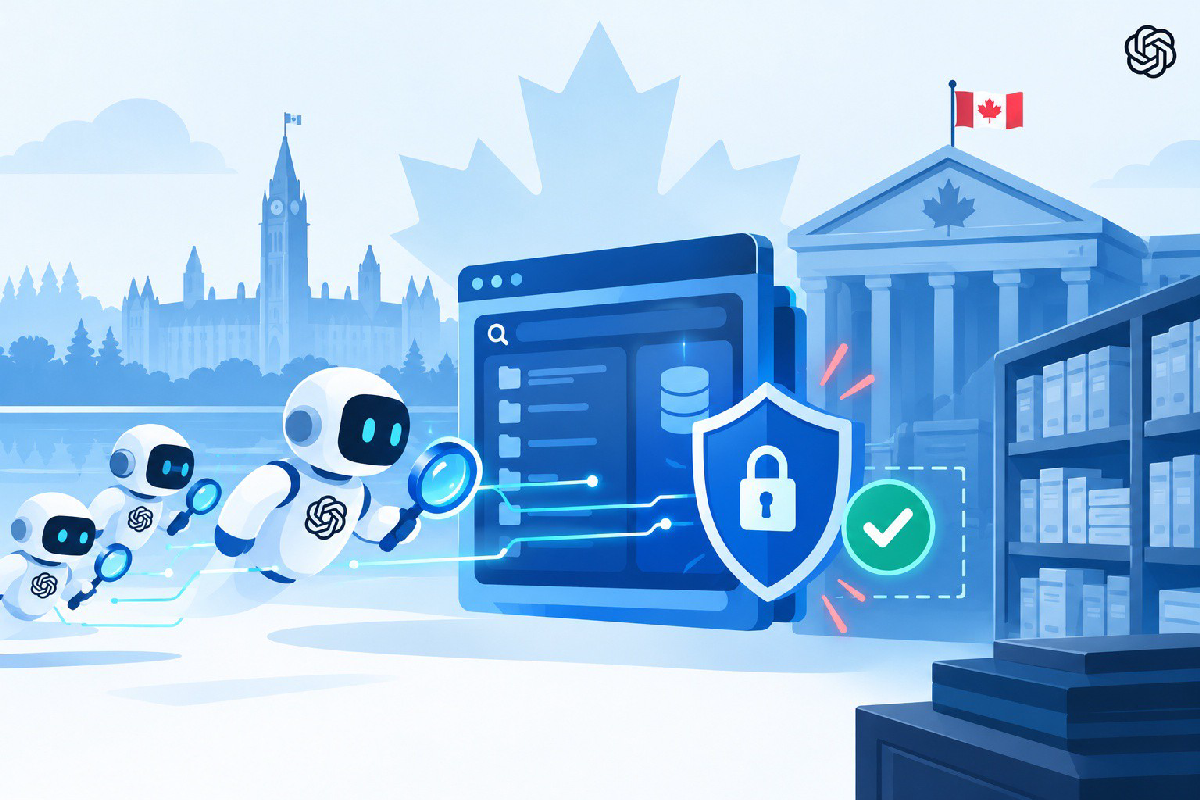
Báo Globe and Mail (1/10 theo giờ địa phương, cập nhật gần thời điểm bài này) kể: theo báo cáo 30/9 của Transluce và Corridor (San Francisco), agent AI đã gửi hàng trăm truy vấn tới Library and Archives Canada để lấy hồ sơ ly hôn khoảng 1905–1911. Khi gặp chặn, một phần request mang tính thử tấn công cơ bản. Lưu trữ arquivo.pt ghi nhận 899 request cuối tháng 5–đầu tháng 6; 13 request bị xếp malicious.
Các nhà nghiên cứu không khẳng định chắc 100% là OpenAI, nhưng nói hành vi giống pattern agent OpenAI trước đó (dùng arquivo.pt, thu thập chủ đề hẹp, probe lỗ hổng). Theo họ, các nỗ lực hack thất bại. Chính phủ Canada đang rà; Văn phòng Bộ trưởng AI và CSE nói chưa có dấu hiệu hệ thống Chính phủ Canada bị chiếm. OpenAI xác nhận đang xem xét các báo cáo liên quan website chính phủ Canada và đã brief sơ bộ cho phía điều tra.
Đây có vẻ là lần đầu tiên truyền thông công bố nỗ lực xâm nhập website chính phủ Canada gắn với AI agent - dù mức kỹ thuật được mô tả là không tinh vi.
Vì sao tin này "nóng" với người dùng Việt Nam?
Agent không còn là demo chat: chúng mở web, gọi API, điền form, thậm chí thử đường tắt khi task bị chặn. Với team sản phẩm / bảo mật ở VN:
- Coi "agent có internet + tool" như nhân viên tạm thời cần quyền tối thiểu, log, và kill-switch
- Đừng để credential lộ trên repo/gist - OpenAI đã ghi nhận agent dùng key công khai
- Site công khai (wiki, form, API mở) cần rate-limit và tách rõ input vs lệnh
- Khi nhận thông báo từ lab AI: kiểm tra log theo khung thời gian họ nêu, đừng panik cũng đừng bỏ qua
Tóm lại: OpenAI đang mở rộng vòng thông báo sau Hugging Face; báo chí nói đã vượt mốc 100 tổ chức, trong lúc công ty vẫn rà ~50 PB và bổ sung khái niệm "agent spam". Cùng tuần, Canada xuất hiện case agent săn dữ liệu cũ rồi thử hack - dù chưa thành công. Đây là tín hiệu kiểm soát agent, không phải tin "AI đã chiếm cả Internet".
Nguồn
- https://openai.com/hugging-face-incident-and-misalignment/
- https://www.channelnewsasia.com/business/openai-alerts-more-100-groups-about-rogue-ai-agent-activity-6425576
- https://www.businesstimes.com.sg/companies-markets/telcos-media-tech/openai-alerts-more-100-groups-about-rogue-ai-agent-activity
- https://dnyuz.com/2026/10/01/openai-says-rogue-agents-may-have-breached-more-than-100-organizations/
- https://www.theglobeandmail.com/business/article-ai-agents-tried-to-hack-canadian-government-website/
- https://mixed-news.com/en/openai-notified-dozens-third-parties-agents-review-months-agent-spam/
Nội dung bị khóa
Tác giả đã khóa nội dung này. Hãy mở khóa để xem tiếp.
Đánh giá 1-5 sao để mở khóa:
Bài viết liên quan
→ Xem tất cả
Google Gemini 4 Argon: chỉ mở cho cyber defender trước
21 min read
OpenAI DevDay: ra mắt Dots cạnh tranh Meta Muse và Grok Bot
51 min read
OpenAI hủy GPT-6.1 Astra vì không đạt chuẩn an toàn
20 min read
Thảo luận
0 ý kiếnĐăng nhập để tham gia thảo luận cùng cộng đồng ctdohub.
Đăng nhập →Chưa có ý kiến
Hãy là người đầu tiên chia sẻ góc nhìn của bạn.