Lỗ hổng FastUnlock trên Windows 11: vượt màn hình khóa qua Narrator, cách phòng tránh
Một lỗ hổng zero-day mới trên Windows 11 có tên FastUnlock vừa được công bố công khai hôm 19/11, cho phép người cầm được máy tính đang khóa chạy phần mềm mà không cần đăng nhập, kể cả khi ổ đĩa đã bật mã hóa BitLocker. Điểm đáng lo là lỗi nằm ở Narrator, trình đọc màn hình có sẵn trong Windows, và tới ngày 20/11 Microsoft vẫn chưa có bản vá, chưa có mã CVE hay khuyến cáo chính thức nào.
Nếu bạn hay để laptop ở văn phòng, quán cà phê hoặc mang theo khi đi công tác, đây là thông tin nên đọc kỹ. Dưới đây là những gì đã biết về FastUnlock, mức độ nguy hiểm thật sự và cách tự bảo vệ máy trong lúc chờ Microsoft sửa lỗi.
FastUnlock là gì, ai phát hiện?
FastUnlock do nhà nghiên cứu bảo mật dùng biệt danh Nightmare Eclipse (còn gọi là Chaotic Eclipse hay MSNightmare) công bố trên GitHub ngày 19/11/2026. Tom's Hardware cho biết người này là Abdelhamid Naceri, gương mặt quen thuộc đã tìm ra khoảng một chục lỗ hổng zero-day trên Windows. Lần này, anh đăng lỗi lên mạng mà không báo trước cho Microsoft.
Theo mô tả của tác giả, lỗi nằm ở cách Narrator xử lý giao diện khi máy đang ở trạng thái khóa. Khi Microsoft làm lại giao diện mới cho Narrator, phần giao diện này không được chặn chạy trong ngữ cảnh màn hình khóa, trong khi đoạn mã cũ vẫn còn bước kiểm tra đó. Kết quả là Narrator có thể "chạm" tới những phần cài đặt lẽ ra chỉ mở được sau khi đăng nhập.
Nhà nghiên cứu nói đã thử thành công trên Windows 11 bản 26H2 đã cài đủ bản cập nhật bảo mật tháng 11/2026, và chỉ mất khoảng 5 phút từ lúc tìm ra lỗi tới lúc vào được một máy đã mã hóa BitLocker. Windows 10 chưa được thử nghiệm.
Lỗ hổng hoạt động thế nào?
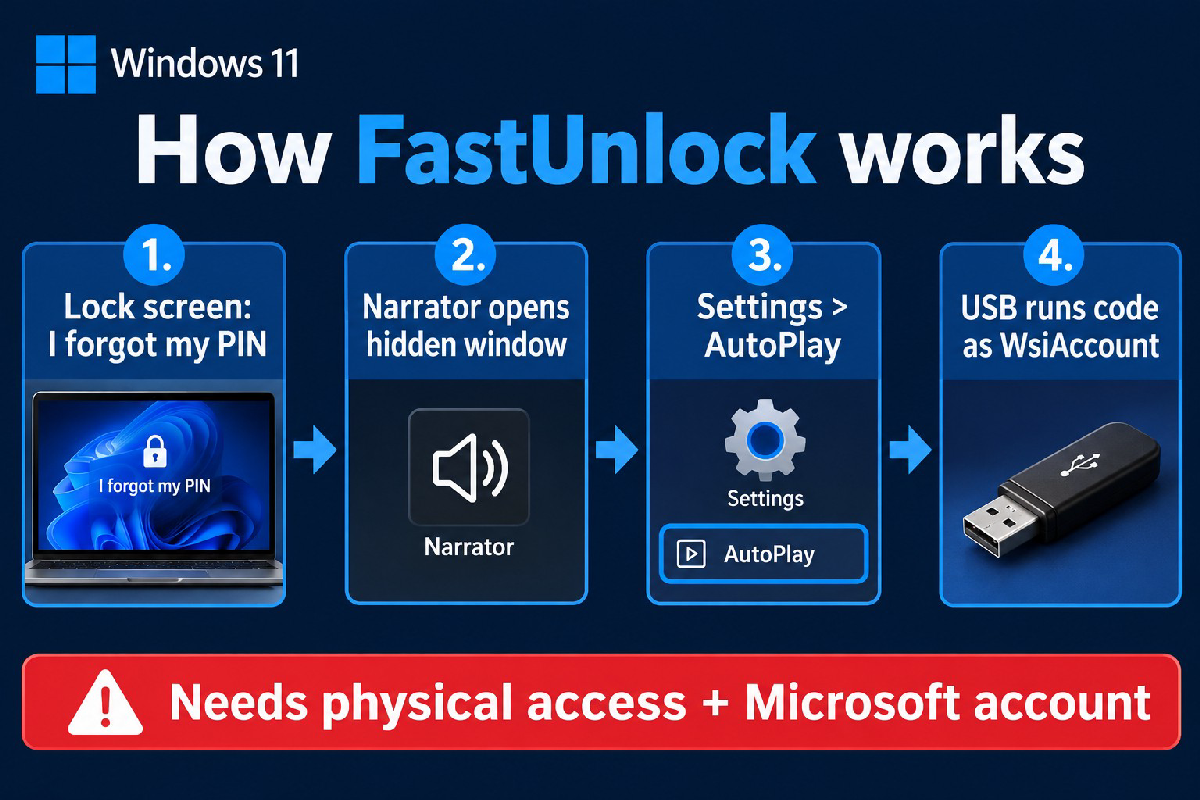
Ở mức tổng quát, kẻ tấn công bắt đầu từ màn hình khóa, mở luồng khôi phục tài khoản Microsoft (kiểu "Tôi quên mã PIN"), rồi bật Narrator bằng bàn phím. Cửa sổ Narrator chạy ẩn phía sau màn hình khóa nhưng vẫn điều khiển được bằng phím tắt, từ đó mở được ứng dụng Settings. Từ Settings, kẻ tấn công có thể dùng tính năng AutoPlay để mở File Explorer khi cắm USB và chạy một chương trình từ ổ USB đó.
Để khai thác được, cần đủ hai điều kiện:
Có quyền tiếp cận vật lý với máy (ngồi trước bàn phím).
Máy có ít nhất một tài khoản người dùng liên kết với tài khoản Microsoft trực tuyến, vì cuộc tấn công đi qua màn hình khôi phục tài khoản Microsoft.
Máy chỉ dùng tài khoản local, không ai đăng nhập bằng tài khoản Microsoft, sẽ không đáp ứng điều kiện mà tác giả nêu.
Nguy hiểm tới mức nào? BitLocker có bị phá không?
Đây là chỗ nhiều tiêu đề giật gân dễ gây hiểu nhầm. FastUnlock không bẻ khóa thuật toán mã hóa của BitLocker và không giúp giải mã một ổ cứng đang tắt máy.
BitLocker bảo vệ dữ liệu khi máy tắt. Khi Windows đã khởi động xong, chip TPM đã mở khóa ổ đĩa, thì thứ duy nhất đứng giữa người lạ và dữ liệu là màn hình khóa cùng quyền của tài khoản Windows. FastUnlock tấn công đúng giai đoạn này, nên laptop đang bật hoặc đang ở chế độ Sleep là đối tượng bị ảnh hưởng.
Hãng bảo mật ThreatLocker đã thử lại và xác nhận chạy được mã dưới tài khoản WsiAccount, tài khoản Windows dùng cho màn hình khóa. Tài khoản này không có quyền quản trị (admin). Nghĩa là theo kiểm chứng độc lập hiện tại, kẻ tấn công chạy được phần mềm khi chưa đăng nhập, nhưng chưa chứng minh được việc chiếm phiên làm việc của người dùng, lên quyền admin hay đọc mọi file trên ổ.
Tuy vậy, Tom's Hardware dẫn lời một quản trị viên hệ thống trên Reddit nói thủ thuật này chạy được trên các máy Intune anh quản lý, và còn điều hướng được tới chương trình chủ máy để mở trước khi khóa. Các thông tin này chưa được kiểm chứng rộng rãi, nên cách an toàn nhất là coi đây là lỗi nghiêm trọng cho tới khi có bản vá.
Tính tới 20/11, chưa có báo cáo nào về việc FastUnlock bị khai thác ngoài thực tế. FastUnlock cũng khác với hai lỗi vượt BitLocker đã được vá trong đợt Patch Tuesday tháng 11 (CVE-2026-97015 và CVE-2026-119832), và khác lỗi YellowKey trước đó vốn nhắm vào môi trường khôi phục trước khi Windows khởi động.
Cách phòng tránh FastUnlock trong lúc chờ bản vá
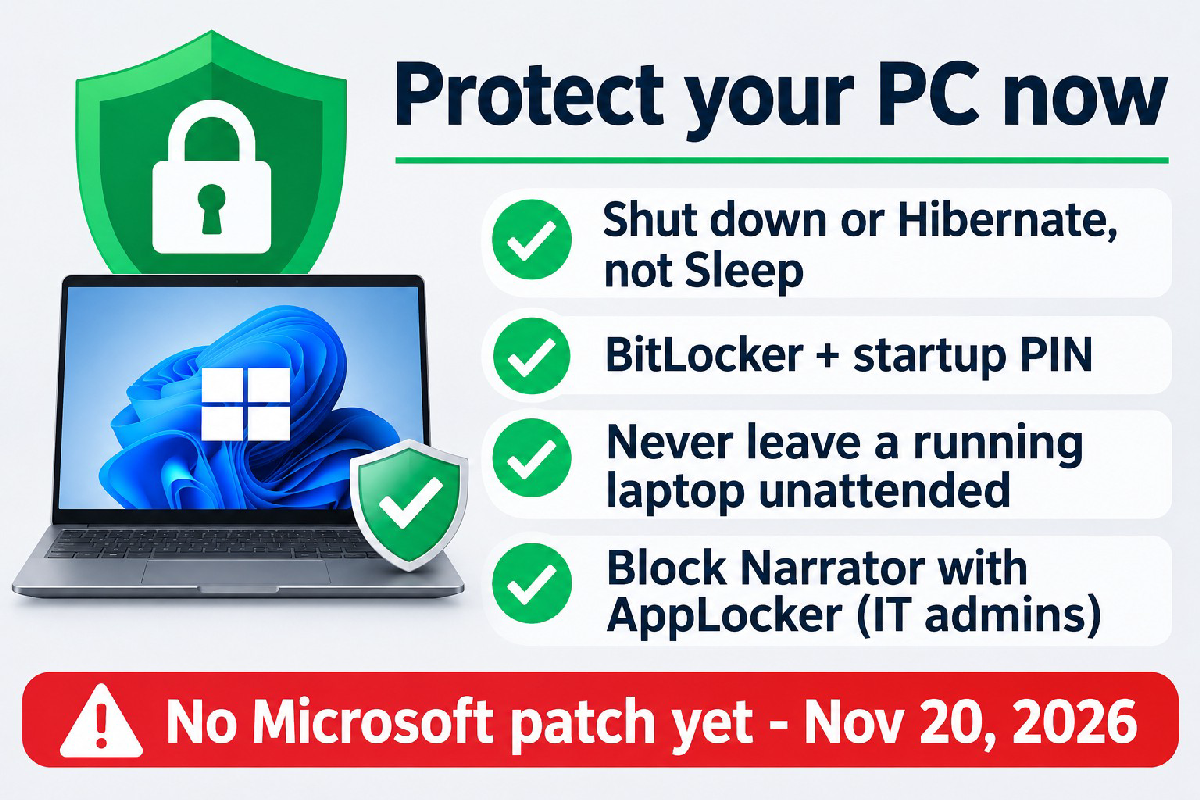
Chưa có bản vá chính thức, nên việc cập nhật Windows lúc này chưa đóng được lỗ hổng. Bạn có thể giảm rủi ro bằng các bước sau:
Tắt máy (Shut down) hoặc dùng Hibernate thay vì Sleep khi phải để laptop ở nơi công cộng hay mang đi đường. Ở chế độ Sleep, chương trình và dữ liệu vẫn nằm trong RAM và ổ đĩa vẫn đang mở khóa.
Bật BitLocker kèm mã PIN khởi động (TPM + startup PIN). Mã PIN này khác mã PIN đăng nhập Windows và phải nhập trước khi ổ đĩa được mở khóa, nên giúp bảo vệ máy đã tắt hoặc đang Hibernate. Lưu ý nó không bảo vệ máy đang bật sẵn.
Không để máy đang mở mà không có người trông, kể cả khi đã khóa màn hình. Với laptop công ty, hạn chế người lạ tiếp cận vật lý.
Doanh nghiệp có thể chặn Narrator bằng AppLocker hoặc DACL tùy chỉnh như gợi ý tạm thời của tác giả, nhưng cần cân nhắc vì sẽ ảnh hưởng người dùng cần trình đọc màn hình.
Theo dõi bản cập nhật khẩn (out-of-band) hoặc đợt Patch Tuesday tháng 12/2026 và cài ngay khi Microsoft phát hành.
CTDO nhận định
FastUnlock không phải kiểu lỗ hổng tấn công từ xa có thể lan ra hàng triệu máy trong một đêm, vì kẻ xấu phải cầm được máy của bạn. Nhưng đó lại chính là kịch bản mà màn hình khóa và BitLocker sinh ra để chống: laptop bị mất, bị trộm hoặc bỏ quên vài phút. Việc lỗi đến từ một tính năng hỗ trợ tiếp cận vốn có sẵn trên mọi máy Windows 11 cũng cho thấy chỉ một thay đổi giao diện nhỏ là đủ phá vỡ lớp bảo vệ quan trọng.
Thói quen đơn giản nhất lúc này: tắt hẳn máy hoặc Hibernate khi rời khỏi chỗ ngồi lâu, và bật PIN khởi động cho BitLocker nếu máy chứa dữ liệu quan trọng.
Nguồn tham khảo
GitHub MSNightmare: FastUnlock - Windows Narrator LockScreen Bypass 0day Vulnerability (https://github.com/msnightmare/fastunlock)
Tom's Hardware: New Windows 11 lock screen zero-day unlocks BitLocker-protected PCs with just a few keystrokes (https://www.tomshardware.com/tech-industry/cyber-security/new-windows-11-lock-screen-zero-day-unlocks-bitlocker-protected-pcs-with-just-a-few-keystrokes-win-u-keyboard-trick-lets-physical-attackers-run-usb-payloads-or-create-new-admin-accounts)
ThreatLocker: Proof of Concept for FastUnlock, Windows lock screen bypass from Nightmare Eclipse (https://www.threatlocker.com/blog/proof-of-concept-for-fastunlock-windows-lock-screen-bypass-from-nightmare-eclipse)
Cyber Security News: New Windows 11 Narrator Lock Screen 0-Day Allows Attackers to Bypass BitLocker Protections (https://cybersecuritynews.com/windows-11-narrator-lock-screen-0-day/)
Cyber Kendra: FastUnlock Zero-Day Uses Windows Narrator to Bypass Lock Screen and BitLocker on Windows 11 (https://www.cyberkendra.com/2026/11/fastunlock-windows-narrator-lock-screen-bypass.html)
Nội dung bị khóa
Tác giả đã khóa nội dung này. Hãy mở khóa để xem tiếp.
Đánh giá 1-5 sao để mở khóa:
Bài viết liên quan
→ Xem tất cả
Anthropic chốt giá IPO 83 USD, huy động 81,3 tỷ USD: thương vụ lớn nhất lịch sử
25 min read
GPT-6.2 Astra và Sol ra mắt: API rẻ hơn 20%, xếp thứ 2 bảng xếp hạng AI
22 min read
Apple giới hạn Siri AI mỗi ngày trên iOS 27.3: muốn dùng nhiều phải nâng iCloud+
21 min read
Thảo luận
0 ý kiếnĐăng nhập để tham gia thảo luận cùng cộng đồng ctdohub.
Đăng nhập →Chưa có ý kiến
Hãy là người đầu tiên chia sẻ góc nhìn của bạn.